Если раньше регулятор в значительной степени ориентировался на наличие формальных документов — актов категорирования, перечней мер, планов мероприятий, — то сегодня акцент смещается к фактическому состоянию защищённости. Недостаточно составить «план работы» и отчитаться о его существовании. Регулятор ожидает реальных, работающих мер безопасности — и ожидает их уже сейчас, не дожидаясь вступления в силу новых нормативных актов или предписаний прокуратуры.
Проверки как индикатор: пример транспортной и авиационной отрасли
Чтобы проиллюстрировать общий тренд, обратимся к цифрам, которые регулятор приводит на примере транспортной отрасли. С начала года ФСТЭК проверил 18 крупнейших организаций в сфере транспорта. Итог: более 200 нарушений обязательных требований и около 30 административных дел. При этом проверки проводились с учётом изменений законодательства и негативного опыта предыдущего года — и регулятор прямо заявил, что будет только усиливать это направление.В авиационной отрасли, где совместно с отраслевым регулятором выделено более 400 первичных организаций, картина следующая:
-
лишь около 60% приступили к фактической реализации требований законодательства;
-
только 116 организаций определили у себя значимые объекты;
-
более 200 организаций за год получили предписания об устранении нарушений;
-
примерно по 20% направленных требований уже возбуждены административные дела.
Эти цифры — не специфика одной отрасли. Это индикатор того, как регулятор оценивает состояние дел в целом по КИИ. И ключевой вывод, который мы делаем из этого взаимодействия: формальное категорирование без последующей практической работы больше не является защитой от претензий.
Что именно не работает: типовые проблемы
Из общения с регулятором и анализа озвученных данных можно выделить несколько повторяющихся проблем, которые характерны не только для транспорта, но и для любого субъекта КИИ.
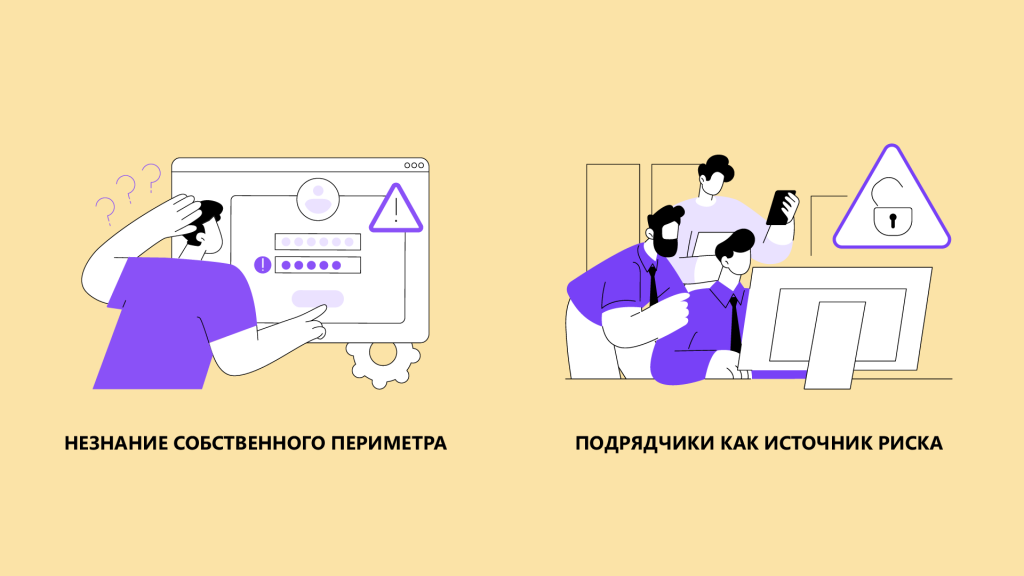
Незнание собственного периметра
Организации подают сведения об объекте, но фактический состав систем не совпадает с заявленным. Даже без учёта импортозамещения и модернизации субъекты эксплуатируют системы, не имея полного представления о том, какое программное обеспечение и оборудование в них установлено. На рабочих местах пользователей, администраторов и специалистов по безопасности обнаруживается ПО, которое не требуется для непосредственной работы, но взаимодействует с интернетом и содержит неисправленные уязвимости. Через него возникает путь в корпоративную сеть.Регулятор подчёркивает: если значимые системы невозможно полностью изолировать от остальной инфраструктуры, необходимо защищать общий периметр и применять как минимум базовые меры ко всем взаимодействующим компонентам.
Подрядчики как источник риска
В 90% проверенных подрядных организаций выявлены нарушения у сотрудников, имеющих доступ к значимым объектам. Типичная ситуация: подрядчик администрирует систему с личного рабочего места, учётная запись обладает широкими правами, параллельно используется доступ в интернет. При этом взаимодействие с подрядчиками нередко остаётся исключительно в зоне ответственности ИТ-подразделений, а службы безопасности не имеют возможности контролировать работу.
Регулятор настаивает на необходимости:
- закреплять требования безопасности в договорах;
- предоставлять службам безопасности права на мониторинг работ подрядчиков;
- контролировать действия сотрудников подрядных организаций;
- проверять, как именно подрядчик подключается к системам.
Управление уязвимостями как процесс, а не разовая задача
Устранение уязвимостей должно быть непрерывным циклом: выявление → устранение → повторная проверка → вывод об актуальности. В ряде организаций этот процесс фактически передан подрядчикам, а уязвимости «висят» в системах месяцами. Дополнительные меры, направляемые регулятором, касаются в том числе уязвимостей нулевого дня и настройки средств защиты для их нейтрализации — однако выполняются они, по оценке ФСТЭК, недостаточно быстро или откладываются без обоснования.
Техническая поддержка ПО: обязательный элемент, а не опция
Также регулятор высказал своё мнение о технической поддержке российского программного обеспечения, на которое переходят субъекты КИИ: «Для значимых объектов и для государственного ресурса это обязательное требование — должна быть поддержка».
Логика проста: именно в рамках техподдержки вендор закрывает обнаруженные уязвимости, выпускает патчи и обеспечивает безопасное функционирование продукта. Приобрести ПО без контракта на поддержку — значит принять неуправляемый риск эксплуатации неисправленных уязвимостей.
Если разработчик или поставщик прекратил работу, у организации два пути: заменить решение либо самостоятельно организовать процесс устранения уязвимостей — констатировать невозможность реализации векторов атак, запретить внешние несанкционированные подключения, устранять уязвимости своими силами или с привлечением подрядчиков.
Отдельно регулятор напомнил, что с 2023 года требования распространяются и на прикладное ПО на значимых объектах (пункт 29.3, приказ ФСТЭК России № 239). Если при проверке выявляется уязвимое прикладное средство с эксплуатируемыми уязвимостями, это фиксируется в предписании как нарушение законодательства. Для средств защиты информации техподдержка обязательна без исключений.
Мы в своей практике рекомендуем субъектам КИИ закладывать стоимость техподдержки в бюджет на этапе планирования закупки — не как дополнительную строку расходов, а как неотъемлемую часть обеспечения безопасности объекта.
Новые показатели и сроки: что изменится к 2027 году
Приказ ФСТЭК России вводит обязательный расчёт Кзи и Узи. Показатели рассчитываются в отношении всей инфраструктуры.
Регулятор прямо рекомендовал не откладывать оценку до наступления обязательной даты. Предварительный расчёт позволяет выявить слабые места заранее. При этом приводился показательный пример: организации сообщали о высоком уровне защищённости, тогда как проверка показывала результат ниже 20%.
Ключевой посыл регулятора здесь: не нужно ждать, пока показатель станет обязательным. Оцените своё состояние сейчас — и начните устранять пробелы.
Искусственный интеллект: новый фактор и новые риски
В проверяемых организациях ИИ пока применяется преимущественно в тестовом режиме, хотя есть случаи внедрения в продуктивные контуры. Одновременно регулятор отмечает, что технологии искусственного интеллекта активно используют и нарушители. Время от обнаружения слабости до её эксплуатации сокращается: если раньше речь шла о днях и неделях, то теперь уязвимую систему могут проанализировать и атаковать за часы или минуты.
При внедрении ИИ регулятор рекомендует учитывать:
- Основания работы технологии — на чём обучалась система, кто контролирует её применение;
- Проверку результатов — полностью полагаться на выводы ИИ нельзя;
- Совместимость с инфраструктурой— взаимодействие с существующими системами;
- Влияние на процессы — использование ИИ для принятия решений может затрагивать производственные контуры.
Прокуратура и ответственность: диалог в другой плоскости
ФСТЭК отдельно предупреждает: по транспортной и авиационной отрасли прокуратура работает очень активно, и при проверке с её стороны диалог переходит «в другую плоскость». Объяснения об отсутствии средств или ресурсов уже не воспринимаются как достаточное основание для бездействия.
При этом регулятор отмечает: открытое признание проблемы и демонстрация конкретных шагов по её решению воспринимаются значительно лучше, чем попытки скрыть ситуацию или преуменьшить её значимость. Это принципиальный момент: проактивная позиция субъекта КИИ становится фактором снижения рисков — в том числе административных и репутационных.
Заключение: действовать сейчас, не дожидаясь предписаний
Главный вывод, который мы выносим из взаимодействия с регулятором и анализа озвученных данных: парадигма контроля за КИИ изменилась. Наличие формального плана мероприятий, акта категорирования или подписанного договора с подрядчиком больше не является достаточным основанием считать объект защищённым.
Регулятор оценивает фактическое состояние: знает ли организация свой периметр, контролирует ли доступ подрядчиков, устраняет ли уязвимости в разумные сроки, обеспечивает ли техническую поддержку используемого ПО, готова ли к расчёту показателей защищённости и зрелости.